viernes, 28 de febrero de 2014

¿Puede un red WiFi ser infectada por un virus?.

¿Puede un red WiFi ser infectada por un virus?.


Investigadores de la Universidad de Liverpool han demostrado por primera vez que las redes WiFi pueden ser infectadas con un virus y que éste puede moverse a través de áreas densamente pobladas tan eficientemente como un resfriado común se propaga entre humanos.

Para este trabajo, que ha sido publicado en 'Journal on Information Security', el equipo diseñó y simuló un ataque de un virus , llamado 'Camaleón', y demostró que, no sólo se podía extender rápidamente entre los hogares y las empresas, sino que era capaz de evitar la detección e identificar los puntos en los que el acceso WiFi está menos protegido por encriptación y contraseñas.

El estudio se probó en Belfast y Londres, en un entorno de laboratorio, y encontraron que 'Camaleón' se asemejaba a un virus en el aire, viajando a través de la red WiFi a través de puntos de acceso (APs) que conecta a los hogares y a las empresas a las redes WiFi.

Las áreas que están más densamente pobladas tienen más puntos de acceso y más próximos entre sí, lo que significaba que el virus se propaga más rápidamente, sobre todo a través de redes que se pueden conectar en un radio de entre 10 y 50 metros.


Uno de los autores, Alan Marshall, ha explicado que "cuando 'Camaleón' atacó a un AP, no afecta a su funcionamiento, pero fue capaz de recoger y comunicar las credenciales de los usuarios de WiFi que se conectaron a él". "Luego el virus buscó otros puntos de acceso WiFi a lo que podía conectarse e infectar", ha añadido. Finalmente, 'Camaleón' fue capaz de evitar ser captado por los sistemas de detección de virus que están presentes en Internet o en los ordenadores.

"Mientras que muchos puntos de acceso están suficientemente encriptados y protegidos con contraseña, el virus simplemente siguió adelante para encontrar a aquellos que no estaban protegidas fuertemente incluyendo puntos de acceso libre WiFi comunes en lugares como cafeterías y aeropuertos", apuntan los autores.

Según han explicado, las conexiones WiFi son cada vez más un objetivo para los piratas informáticos debido a las vulnerabilidades de seguridad que existen. "Sin embargo, se suponía que no era posible desarrollar un virus que podría atacar a las redes WiFi, pero hemos demostrado que esto es posible y que se puede propagar rápidamente", ha concluido Marshall.
 

jueves, 27 de febrero de 2014

Conflicto microSD con Android 4.4 en los Galaxy S4 y Note III.

Conflicto microSD con Android 4.4 en los Galaxy S4 y Note III.


Android 4.4 está mostrando un cambio importante en relación con la microSD en los Galaxy S4 y Note III, hasta tal punto que llega a dejarla como algo “anecdótico”.

En teoría el asunto tiene que ver con las nuevas especificaciones adoptadas en la API de Android, unas especificaciones que, en resumen, dejan nuestra microSD como almacenamiento secundario en el que no se instalará nada de forma dinámica, esto es, de forma directa por parte del sistema operativo.

Así, cuando descarguemos o instalemos una aplicación, por ejemplo, la misma irá directamente al almacenamiento primario, y en ningún caso al almacenamiento secundario.

¿En qué posición deja esto a la tarjeta microSD? Pues la sitúa como una forma de almacenamiento secundaria, pero demasiado en segundo plano, ya que según las primeras informaciones ya no permite utilizar gestores de archivos para mover directamente nuestros documentos, vídeos, música o imágenes a un directorio dentro de nuestra microSD.

Con esto, y de nuevo según dicha información, si queremos mover los archivos a nuestra tarjeta microSD tendremos que conectar el smartphone a un PC, copiar los archivos a dicho PC y posteriormente pasarlos a la microSD del terminal.

No hay duda de que es una mala noticia, ya que precisamente la posibilidad de utilizar una tarjeta microSD como medio de expansión es un punto a favor de los terminales Samsung.

Este error no parece afectar a Android 4.4.2, ya que numerosos poseedores de un Galaxy S4 Google Edition aseguran no tener problema con su tarjeta microSD.

Podemos concluir culpando al cambio de especificaciones en la API de Android que comente arriba.

Esto supone que, en definitiva, son los desarrolladores los que tienen que actualizar sus aplicaciones para que puedan volver a acceder al almacenamiento secundario.

Como siempre os invito a opinar y a que nos contéis vuestra experiencia con Android 4.4 en vuestros Galaxy S4 y Galaxy Note III.

¿Samsung Galaxy S5 vs S4, vale la pena el cambio?.

¿Samsung Galaxy S5 vs S4, vale la pena el cambio?.
 
 
Una de las mayores críticas que ha recibido Apple, sobre todo antes del lanzamiento del iPhone 5S, es la poca evolución o variación que existía entre un modelo y su sucesor. Esa misma sensación la estamos teniendo ahora quienes veíamos en Samsung un ejemplo de fabricante que marca tendencias y abre las puertas a algo más que un simple móvil.

No son pocos los que se han sentido decepcionados con el nuevo 
Galaxy S5. Paralelamente a las expectativas, uno esperaba ver algo de cambio en este terminal, más aún si lo comparamos con el terminal al que viene a sustituir… al
Galaxy S4. No seré yo quien juzgue pero sí quien puede mostrarte los cambios o las mejoras que hay entre el Galaxy S5 y el Galaxy S4, después, podrás juzgar.

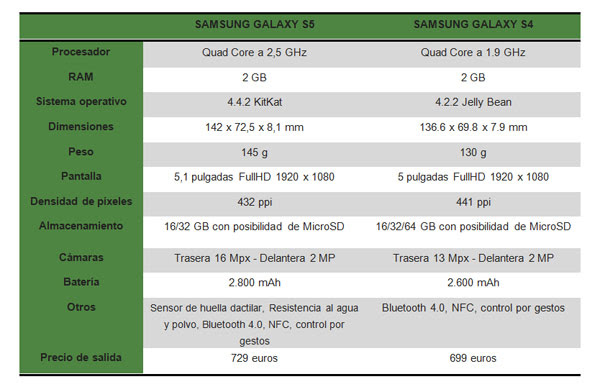
A continuación una tabla comparativa entre el Galaxy S4 y el Galaxy S5. Veremos los aspectos más relevantes, como procesador, pantalla, cámara, memoria interna y RAM, batería y otros…

Para empezar, vemos que el aspecto no ha cambiado demasiado. Se sigue utilizando plástico para la carcasa trasera, aunque varía el dibujo que esta tiene. Si nos metemos en datos técnicos, vemos como la pantalla es prácticamente la misma. Ambas son FullHD y de 5 pulgadas. Bueno…. En el caso del Galaxy S5 es de 5.1 pulgadas. Vaya cambio ¿eh?

En cuanto a dimensiones, el Galaxy S5 es algo mayor incluso que el S4. Lejos de ser más delgado o ligero, el nuevo Galaxy S5 pesa 15 gramos más que su antecesor y es ligeramente más ancho. Y no creo que los escasos 200mAh que hay de diferencia en sus baterías justifiquen tal variación.

Si seguimos observando, el Galaxy S5 añade algunas mejoras como una ligera mejoría en la velocidad del procesador, aunque se mantienen los cuatro núcleos. La memoria RAM sigue siendo de 2GB como en el S4 y lejos de aumentar la capacidad de memoria interna, vemos como el Galaxy S5 se queda un paso atrás no ofreciendo un modelo de 64GB, como sí tiene el S4.

comparativa galaxy s5 s4 tabla

La versión de Android es la misma en ambos terminales, aunque es cierto que la interfaz ha evolucionado a como la encontrábamos en el Galaxy S4. También mejoran la batería (aunque poco) y la cámara. Quizás, es el cambio más significativo, con un sensor de más resolución, la grabación de video 4K o el sistema Select Focus.

Sí. Destacamos la resistencia al agua y al polvo y hay un sensor biométrico para desbloquear el S5 con la huella dactilar… Pero como decíamos al principio, los cambios apenas se aprecian, las novedades que podríamos destacar se quedan muy atrás con respecto al iPhone 5S (su mayor rival) y el precio, según lo lista Amazon, es desorbitado… 729 euros, en mi querido país Venezuela, dada la distorsión por el cambio de moneda impuesto por el gobierno, se torna prohibitivo para el común de las personas.


miércoles, 26 de febrero de 2014

¡Ya puedes reservar el Samsung Galaxy S5 en Amazon España por tan solo 729 euros!.

¡Ya puedes reservar el Samsung Galaxy S5 en Amazon España por tan solo 729 euros!.


No soy quien para juzgar los gustos de las personas ni mucho menos opinar sobre cuanto debe de valer un gadget de ultima generación, lo cierto es que pocas horas después de ser presentado oficialmente en el Unpacked 2014, ya se puede reservar el Samsung Galaxy S5 en Amazon España por 729 euros.

Hace escasas horas, Samsung presentó su Samsung Galaxy S5, el dispositivo con el que la compañía pretende afrontar esta primera mitad de 2014 en el mercado de la gama alta. Sobre dicho smartphone, Samsung ha anunciado que la llegada a los mercados se producirá el 11 de abril (de forma mundial), pero no ha comentado nada sobre precios del dispositivo. No obstante, gracias a Amazon, ya tenemos las primeras cifras orientativas sobre los precios del dispositivo.

Concretamente, Amazon ya permite reservar el Samsung Galaxy S5 (en blanco y negro) en la versión española de la tienda. El precio, de momento es de 729€ para la versión de 16 GB, aunque este podría variar antes de que se produzca el lanzamiento oficial el próximo 11 de abril, ya que esta cifra es provisional.
Esos 729€ son susceptibles a cambiar en las próximas semanas
De ser finalmente esta la cantidad por la que Samsung comercializará el Samsung Galaxy S5, es sin duda un precio bastante elevado, superando incluso a smartphones como el iPhone 5s, el cual tenía hasta ahora la corona en lo que a smartphone más caro se refiere. No obstante, insisto, este precio es muy susceptible a cambios en las próximas semanas, pues el fabricante aún no ha confirmado públicamente cuál será el precio de partida de dicho smartphone.

Por último, recordemos que este Samsung Galaxy S5 pertenece al mercado de la gama alta, e incorpora unas especificaciones técnicas que así lo demuestran: SoC Qualcomm Snapdragon 800, 2 GB de RAM, pantalla de 5.1 pulgadas Full HD, cámara de 16 megapixeles, Android 4.4 KitKat… etc. Así pues, es de esperar que el precio de este terminal sea bastante elevado, aunque quizás no tanto como esta reserva de Amazon sugiere en el momento en el que escribo estas líneas. Seguro que a lo largo de este Mobile World Congress podremos obtener más información sobre los precios de comercialización de este nuevo Samsung Galaxy S5 tanto en modalidad libre como con diversas operadoras.

Descubren dos vulnerabilidades en AutoCAD 2013 y anteriores.

Descubren dos vulnerabilidades en AutoCAD 2013 y anteriores.


El año pasado se había detectado una vulnerabilidad que afectaba a más de 50 productos de Autodesk en versiones del “2011 al 2014”, la vulnerabilidad, con CVE-2013-3665, residía en un error en el tratamiento de archivos DWG y Autodesk de inmediato ofreció a sus usuarios un Hotfix para solventar el problema.

Ahora se han reportado dos nuevas vulnerabilidades en AutoCAD en las que un atacante malicioso podría causar ejecuciones de código arbitrario.

AutoCAD es una herramienta de diseño asistido por ordenador para dibujo en 2D y 3D desarrollada por Autodesk. Es un software reconocido a nivel internacional muy valorado por Arquitectos, Ingenieros y diseñadores industriales.

La primera de las vulnerabilidades, con identificador CVE-2014-0818, se debe a un error en la forma que AutoCAD gestiona las rutas de búsqueda de archivos 'FAS' específicos. Uun atacante remoto sin autenticación podría valerse de esta vulnerabilidad para ejecutar código VBScript arbitrario con privilegios de la aplicación en ejecución a través de rutas de búsqueda de archivos 'FAS' especialmente modificadas.

La siguiente vulnerabilidad, con identificador CVE-2014-0819, se debe a un error en la gestión de AutoCAD de las rutas de búsqueda DLL, esto podría ser utilizado por un atacante remoto sin autenticación para elevar privilegios y potencialmente ejecutar código arbitrario a través de librerías dinámicas especialmente modificadas.

Afecta a las versiones de AutoCAD 2013 y anteriores, por lo que se recomienda actualizar a AutoCAD 2014.


Más información:

JVN#43254599 AutoCAD may insecurely load dynamic librarieshttp://jvn.jp/en/jp/JVN43254599/index.html

JVN#33382534 AutoCAD vulnerable to arbitrary VBScript executionhttp://jvn.jp/en/jp/JVN33382534/index.html
 

¿La compra de WhatsApp por Facebook y su posterior fallo ha hecho que millones de usuarios se cambien a Telegram, coincidencia?.

¿La compra de WhatsApp por Facebook y su posterior fallo ha hecho que millones de usuarios se cambien a Telegram, coincidencia?.


Tras la compra de WhatsApp por Facebook y su consecutivo fallo de conexión, la aplicación de mensajería Telegram, creada por el ‘Zuckerberg ruso’, Pável Dúrov, recibió una avalancha de usuarios nuevos: más de nueve millones en cuatro días.

Solo el domingo unos cinco millones de personas se registraron en Telegram, según la cuenta oficial en Twitter de la aplicación, convirtiéndose así en la aplicación para iPhone más descargada en 48 países, Alemania, Países Bajos, España, México y Chile entre otros.

El sábado 22 de febrero el servicio de mensajería informó de que sufría dificultades por el flujo de nuevos usuarios, que llegó a ser de más de 100 por segundo. Más de 1,8 millones se registraron en Telegram aquel día, debido al interrupción del servicio de WhatsApp, recién comprado por Facebook.

En total en los pasados cuatro días la cantidad de nuevas cuentas en Telegram superó los nueve millones (compárese con los 10 millones de cuentas creadas desde agosto de 2013, cuando fue lanzado el programa, hasta mediados de febrero), informa Pável Dúrov, el creador de la red social rusa VKontakte, la más popular en los países ex soviéticos, y principal promotor de Telegram.

Los creadores de Telegram afirmaron que esperaban este crecimiento en por los menos dos meses. “Francamente, hubiéramos preferido un crecimiento gradual y orgánico”, confesaron. Telegram está considerado un sistema de mensajería muy seguro, no comercial y de código abierto, que, a diferencia de WhatsApp, no puede ser vendido ni adquirido y tampoco acepta inversiones por lo menos por los momentos.
Solo el tiempo nos dirá si Telegram sigue siendo una alternativa segura y gratuita a WhatsApp...

martes, 25 de febrero de 2014

Android, y el problema de los parches que no terminan de llegar.

Android, y el problema de los parches que no terminan de llegar.


Hace unos días, Metasploit añadió un módulo para aprovechar una vulnerabilidad en el sistema operativo para móviles Android. El exploit, desarrollado por los investigadores Joe Vennix (@joevennix) y Josh Drake (@jduck), permite obtener el control del sistema con tan solo visitar una página web manipulada especialmente.

La vulnerabilidad afectaría en principio a las versiones anteriores a la 4.2 (Jelly Bean), publicada a finales de octubre de 2012. No obstante, para observar el comportamiento de la vulnerabilidad sobre la miríada de versiones parcheadas por los fabricantes dejaron colgada una prueba de concepto abierta a todo aquel que quisiera (y se fiara) comprobar si su sistema era o no vulnerable.

Descubrieron que, en consonancia con las estadísticas de despliegue de Android, el 70% de los sistemas era vulnerable aun. Esto no debería ser una sorpresa ya que la fragmentación del mercado de versiones de Android es un hecho al que tanto usuarios, y en mayor medida, desarrolladores se enfrentan desde hace tiempo. Hay que tener en cuenta que la última versión, la 4.4 (KitKat), tan solo tiene un índice de adopción del 1,8% y fue publicada el 31 de octubre del pasado año. El mercado tarda mucho tiempo en encajar una nueva versión del sistema y por otro lado existe un parque de versiones obsoletas tremendo. Si sumamos el porcentaje de versiones anteriores a la 4: 2.2 (Froyo) 1,3%, 2.3.3-7 (Gingerbread) 20,0% y 3.2 (Honeycomb) 0,1%, tenemos un 21,4% de mercado corriendo versiones desfasadas, al menos desde el punto de vista de la seguridad.

Para el caso concreto de esta vulnerabilidad, con un exploit que solo necesita de unas pulsaciones de teclado para ejecutarse, tenemos que sumar el porcentaje de las versiones 4.0.x y 4.1, el 16,1% y 35,5% respectivamente. Casi tres cuartas partes del mercado Android.

Pero no es este el punto de vista donde debemos quedarnos. Esa cifra en realidad no debe sorprendernos. Si mañana se descubriese un 0-day que afectase a las últimas versiones de cualquier navegador podríamos llegar a tasas del 90%. Lo realmente inquietante es ver como hay una vulnerabilidad crítica que lleva casi 100 días sin que los fabricantes hayan dispuesto un parche que la subsane. Ese es el verdadero problema, fabricantes que tardan una eternidad en liberar nuevas versiones de sus propias modificaciones de Android y que permanecen impasibles ante semejante exposición de sus clientes. Solo la versión matriz de Google tiene parche publicado.

¿Exageración?

La vulnerabilidad fue anunciada por un grupo chino en wooyun.org (en inglés http://en.wooyun.org/
) y afecta a WebView, un componente del API de programación de Android que permite incrustar una vista web en cualquier aplicación. Dicho componente expone un método que permite hacer un puente entre código Javascript (ejecutado desde la página web) hacia Java. En principio no todas las aplicaciones exponen dicho método, pero es común y son numerosas las que si lo hacen. El resultado es que se pueden exponer objetos Java para usarlos desde Javascript y a través de ellos ejecutar código arbitrario en el sistema. Existe un detallado análisis técnico disponible aquí (https://labs.mwrinfosecurity.com/advisories/2013/09/24/webview-addjavascriptinterface-remote-code-execution/
)

Ahora pensemos donde podemos tener componentes WebView: El navegador de Android, navegadores de terceros, aplicaciones que hagan uso de vistas web, adhesivos QRCode, y otro canal importante: los anuncios. Algunos canales de anuncios usan la vista web para ir rotando a los anunciantes en ese banner que vemos en ese juego gratuito que acabamos de instalar. Unamos más piezas: ¿Cuanto me costaría contratar publicidad para que mi exploit, previamente camuflado de anuncio, apareciese en dicho juego?

Otro vector interesante y más dirigido usado por atacantes profesionales. ¿Queremos controlar el teléfono de un objetivo interesante? Vamos a tomar café al mismo bar que frecuente, configuramos una piña (https://hakshop.myshopify.com/products/wifi-pineapple
) o el propio Metasploit para Android y solo tenemos que terminarnos el café, para cuando estemos pagando es posible que el rootkit ya este enviando copia de los correos a nuestro servidor en la República de Chula.

Al sistema Android le está creando problemas la cantidad de sistemas obsoletos aun en funcionamiento y sobre todo, en versiones más actuales, el interminable sendero desde la aparición de un agujero hasta que el fabricante libera el parche adecuado para taparlo. Es inadmisible y aunque el grueso de usuarios no perciba la situación, similar al ciclo instalar-infectar-reinstalar de tiempo pasados, esto terminará por crear un grave problema de imagen para Android a medio plazo.


Más información:

Los videojuegos de acción pueden ayudar a las personas con dislexia.

Los videojuegos de acción pueden ayudar a las personas con dislexia.


Ya con anterioridad he comentado sobre un tema que es muy polémico y es el de los video juegos y como ellos pueden ayudar a desarrollar nuestras habilidades. Los video juegos ciertamente que cambian a nuestro cerebro, lo que hay que analizar es si es para bien o para mal ya que por un lado están los que afirman que impulsan la violencia y cualquier otro tipo de aspecto negativo y por el otro, los estudios científicos que afirman que son beneficiosos para nuestro cerebro.

Entre el 5 y el 10% de la población padece dislexia, el trastorno de lectura que impide una correcta comprensión del texto y de las señales sensoriales que los rodean. Ahora, un equipo de investigadores de la Universidad de Oxford ha elaborado un estudio en el que se afirma que los videojuegos de acción son capaces de mejorar la capacidad de lectura (dislexia) y escritura (disgrafia) de personas que sufren estos trastornos. El estudio ha sido publicado en la revista Current Biology.

Para llegar a esta conclusión el equipo realizó un experimento con 17 personas disléxicas y 19 sin este trastorno, todos ellos con un promedio de 21 años. A los voluntarios se les pidió que presionaran un botón tan rápidamente como oyeran un sonido, vieran un destello o localizaran ambos estímulos a la vez. Tras el análisis de los resultados, la respuesta a sonido y destello conjuntamente fue más rápida que la respuesta a uno solo de los estímulos individualmente. De hecho, los voluntarios diagnosticados con dislexia fueron especialmente lentos al pulsar el botón si a una luz le seguía justo después un sonido.

Según los investigadores, este tipo de juegos enseñan al individuo a gestionar múltiples tareas a la vez, generando un beneficio intrínseco en las personas a las que les cuesta cambiar la atención de un elemento a otro de forma rápida.

lunes, 24 de febrero de 2014

Windows 8.1 Update 1 llegará con una nueva versión de Internet Explorer.


Windows 8.1 Update 1 llegará con una nueva versión de Internet Explorer.


Nuevas informaciones siguen perfilando lo que será la próxima actualización del sistema operativo de Microsoft, Windows 8.1 Update 1, esta vez, cuentan que traerá una nueva versión de Internet Explorer con algunas características mejoradas y enfocadas al mundo empresarial.

Poco a poco vamos conociendo más detalles de cómo será Windows 8.1 Update 1, a medida que se acerca la fecha del lanzamiento de la actualización del sistema operativo las filtraciones y los rumores crecen en intensidad y algunos de ellos se van confirmando, como es el caso del navegador de Microsoft, Internet Explorer que llegará en una nueva versión más centrada en el ámbito empresarial y con mejoras ostensibles.

Como hemos repetido en numerosas ocasiones, el objetivo primordial de esta versión será mejorar la experiencia clásica de ratón y teclado para recuperar la confianza de los usuarios más disconformes y por qué no, intentar remontar el vuelo de las ventas que hasta la fecha, han sido inferiores de las que obtuvo su antecesor, Windows 7.

Durante estos días, hemos conocido gracias a las declaraciones de uno de los diseñadores de Metro UI, las razones que llevaron a Microsoft a llevar a cabo un cambio tan radical en la interfaz de Windows 8. Una interfaz que vendrá con muchos cambios, algunos de los cuales pudimos enseñaros hace unos días en vídeo: botón de apagado y de búsquedas situados al lado del avatar de usuario, nuevas opciones en los tiles, zona de notificaciones, posibilidad de mostrar las aplicaciones de la tienda en la barra de tareas dentro del escritorio clásico, acceso rápido al panel de control o Internet Explorer con “Enterprise Mode”.


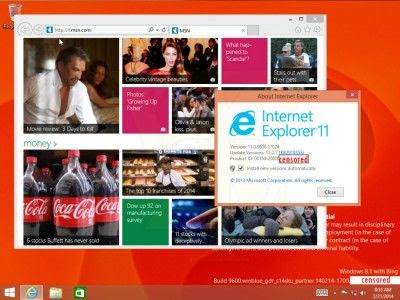
Esta característica que ya se dejaba ver pero de la que poco se sabía y de la cual se han revelado algunas particularidades más. Internet Explorer 11.0.7 sería la versión que incluirá la actualización de Windows 8.1. Una versión que como comentábamos antes destaca por incluir una función denominada como Modo Empresarial o Enterprise Mode en inglés. Esta función básicamente permitirá a las empresas mejorar la compatibilidad con sitios web específicos que sean de interés para la compañía.

Con este movimiento, la idea de Microsoft parece la de expandir el uso de su navegador entre las compañías, ofreciendo seguramente algunas ventajas más de las que hemos conocido hasta ahora. Una nueva vía para recuperar parte del terreno que en los últimos años han perdido respecto a Chrome, líder claro del mercado de navegadores y también respecto a Firefox.

BlackBerry publica boletín de seguridad para corregir una vulnerabilidad en sus productos.

BlackBerry publica boletín de seguridad para corregir una vulnerabilidad en sus productos.

BlackBerry ha publicado el boletín de seguridad BSRT-2014-002 que corrige una vulnerabilidad importante en sus productos BlackBerry Enterprise Service, Universal Device Service y BlackBerry Enterprise Server. El problema podría permitir a atacantes revelar información sensible del sistema.

Estos productos BlackBerry están, en general, enfocados al mundo empresarial; se pueden utilizar para la gestión multiplataforma (PC, Mac, iOS, Android y Blackberry OS) de todos sus dispositivos, móvilesy tabletas.

La vulnerabilidad, con CVE-2012-4447, consiste en un error en la implementación del sistema de logs a la hora de gestionar las excepciones producidas durante una sesión de usuario. Lo que podría ser aprovechado por un atacante local o en red adyacente para revelar información sensible y recabar credenciales de usuario.

Afecta a las siguientes versiones:
- BlackBerry Enterprise Service 10, Universal Device Service 6 y
- BlackBerry Enterprise Server 5.0.4

Se recomienda actualizar a las últimas versiones de BlackBerry Enterprise Service 10 y BlackBerry Enterprise Server 5.0.4 disponibles en 

 
respectivamente.

Nota: Para instalaciones de Universal Device Service 6 se recomienda actualizar a BlackBerry Enterprise Service 10.


Más información:

BSRT-2014-002 Information disclosure vulnerability affects BlackBerry Enterprise Service 10, Universal Device Service 6 and BlackBerry Enterprise Server 5.0.4
http://www.blackberry.com/btsc/KB35647
 

Internet más rápido usando tecnología laser.

Internet más rápido usando tecnología laser.


Científicos del Instituto de Tecnología de California (Caltech), EE.UU., dirigidos por el investigador postdoctoral Christos Santis, PhD, y el estudiante postdoctoral Scott Steger, han culminado el trabajo de cinco años en el Laboratorio de Electrónica y Óptica Cuántica del Prof. Amnón Yariv, Ph.D., catedrático de Física Aplicada y de Ingeniería Eléctrica, Caltech, con el desarrollo de un nuevo láser que tiene el potencial de aumentar en varios órdenes de magnitud la velocidad de transmisión de datos en la red de fibra óptica, que es la ‘columna vertebral’ de Internet.

La luz es capaz de transportar grandes cantidades de información, aproximadamente 10.000 veces más de ancho de banda que las microondas, anterior transportador de datos para comunicaciones de larga distancia. Sin embargo, para utilizar este potencial, la luz láser debe ser lo más espectralmente pura, lo más cercana a una sola frecuencia, como sea posible. Cuanto más puro es el tono, más información se puede transportar. Durante décadas los investigadores han estado tratando de desarrollar un láser que se acerque lo más posible a la emisión de una sola frecuencia.

Nuevo láser: más información, a más distancia y más rápido

Hoy en día en todo el mundo la red de fibra óptica está siendo alimentada por un láser conocido como láser semiconductor con realimentación distribuida (S-DFB), desarrollado a mediados de la década de 1970 por el grupo de investigación del Prof. Amnón Yariv.

La excepcional longevidad del láser S-DFB en las comunicaciones ópticas se ha debido a su, en ese momento, sin igual pureza espectral, que es el grado en que la luz emitida corresponde a una sola frecuencia. El incremento de la pureza espectral del láser se traduce directamente en un ancho de banda de información más grande del haz de láser, y la posibilidad de transmisión a distancias más grandes en la fibra óptica, con el resultado de que se puede llevar como nunca antes más información a más distancia y más rápido.

La necesidad de satisfacer la demanda de ancho de banda

La pureza espectral sin precedentes del antiguo láser S-DFB fue una consecuencia directa de la incorporación de una corrugación a nano escala dentro de la estructura de múltiples capas del láser. La superficie actúa semejante a un tallador como una suerte de filtro interno, discriminando por contraste a las falsas ondas “ruidosas” que contaminan la frecuencia ideal de onda.

Aunque el antiguo láser S-DFB tuvo una exitosa carrera de 40 años en las comunicaciones ópticas y su desarrollo fue la principal razón por la que el Prof. Amnon Yariv recibiera la Medalla Nacional de la Ciencia el 2010, sin embargo actualmente la pureza espectral o la coherencia del láser S-DFB no puede ya satisfacer más el incremento en la demanda de ancho de banda.

“La principal motivación para nuestro proyecto se debió a que los diseños de láser de hoy en día, inclusive el de nuestro láser S-DFB, tienen una arquitectura interna que es desfavorable para la operación de alta pureza espectral. Esto debido a que teóricamente permiten un inevitable gran ruido óptico, mezclándose con la coherencia del láser, degradando así su pureza espectral”, dice él.


El nuevo láser desarrollado en el laboratorio del Prof. Amnón Yariv incluye una capa de silicio, que no absorbe la luz, una cualidad importante para la pureza del láser. El antiguo laser S-DFB consiste en capas cristalinas continuas de materiales llamados semiconductores III-V, típicamente de arseniuro de galio y fosfuro de indio, que convierten en luz la corriente eléctrica aplicada que fluye a través de la estructura. Una vez generada, la luz se almacena en el mismo material. Puesto que los semiconductores III-V también son fuertes absorbentes de luz y esta absorción conduce a una degradación de la pureza espectral, los científicos buscaron en la investigación una solución diferente para el nuevo láser.

Tecnología del nuevo láser: alta pureza espectral

El nuevo láser de alta coherencia también convierte la corriente eléctrica en luz utilizando el material III-V, pero tiene una diferencia fundamental del láser S-DFB, almacena la luz en una capa de silicio que no absorbe la luz. El patrón espacial de esta capa de silicio es una variante de la superficie corrugada del láser S-DFB, que hace que el silicio actúe como un concentrador de luz, fraccionando la luz recién generada lejos del material absorbente de luz III-V y acercándola al silicio de libre absorción.

Esta recién lograda alta pureza espectral, es unas 20 veces más reducida en rango de frecuencias que el láser S-DFB, y podría ser especialmente importante para el futuro de las comunicaciones de fibra óptica. Originalmente, los haces de láser en fibras ópticas llevan la información en pulsos de luz, las señales de datos quedan impresas en el haz para girar rápidamente el láser en el encendido y apagado (“on-off”), llevando los pulsos de luz resultantes a través de las fibras ópticas.

Sin embargo, para satisfacer la creciente demanda de ancho de banda, los ingenieros de sistemas de comunicaciones están adoptando un nuevo método para imprimir los datos sobre los rayos láser: ya no requieren de la técnica “on-off”. Este nuevo método se llama comunicación de fase coherente.

En las comunicaciones de fase coherente, los datos residen en pequeños retrasos en el tiempo de llegada de las ondas, el retraso es una fracción de tiempo extremadamente pequeña, una diez mil billonésima de segundo de duración, entonces se puede transmitir la información con precisión, incluso a través de miles de kilómetros.

Los bits electrónicos digitales que transportan vídeo, datos u otra información son convertidos en el láser en estos pequeños retrasos en otra onda de luz muy estable. Pero el número de posibles retrasos, y por lo tanto la capacidad de transportar datos del canal, están fundamentalmente limitados por el grado de pureza espectral del haz de láser. Esta pureza nunca puede ser absoluta, por una limitación de las leyes de la física, pero con el nuevo láser, el Prof. Amnón Yariv y su equipo han conseguido llegar lo más cerca posible a la pureza absoluta.

El trabajo fue financiado por la Oficina de Investigación del Ejército, la Fundación Nacional para la Ciencia y la Agencia de Proyectos de Investigación Avanzada de Defensa. Los láseres se fabricaron en el Instituto Kavli de Nano ciencia en Caltech.

Más información:


viernes, 21 de febrero de 2014

Nuevo exploit 0-day afecta a Internet Explorer.

Nuevo exploit 0-day afecta a Internet Explorer.


En los últimos días se ha identificado un exploit 0-day que afecta a Internet Explorer 9 y 10. Microsoft ha confirmado el problema y ha publicado un aviso con un parche temporal (en forma de Fix-It) hasta la publicación de la actualización definitiva. El desarrollo del ataque y el análisis de la vulnerabilidad dejan muchos puntos de interés.

Las compañías FireEye y Symantec han colaborado en la investigación del ataque, detectado el pasado 11 de febrero por compañía FireEye al identificar un exploit 0-day que estaba siendo aprovechado desde el sitio de veteranos de guerras extranjeras de los Estados Unidos (vfw.org, Veterans of Foreign Wars).

Mientras el ataque estaba activo, los visitantes de vtw.org cargaban el iframe insertado por los atacantes que mostraba por detrás una segunda página comprometida (alojada en aliststatus.com) El iframe img.html descargaba un archivo Flash malicioso ("tope.swf") que explotaba la vulnerabilidad del navegador. Symantec detecta el Iframe malicioso como Trojan.Malscript y el swf como Trojan.Swifi.

El Flash al explotar la vulnerabilidad, provocaba otra descarga desde el dominio aliststatus.com para iniciar los pasos finales del ataque. Primeramente descargaba el archivo gráfico "erido.jpg" (en formato .png) que contenía diversos binarios embebidos que eran extraídos por código shell ejecutado por el SWF. Los binarios incluidos eran "sqlrenew.txt" (que realmente ocultaba una dll) y "stream.exe" (detectado como Backdoor.Winnti.C o Backdoor.ZXShell).

Por último, el swf entonces se encargaba de cargar la dll maliciosa, la cual por su parte lanzaba el proceso "stream.exe" con la carga maliciosa final.

Según las investigaciones de Symantec se sugiere una conexión entre este ataque y otros realizados por el grupo conocido como Hidden Lynx. Los datos indican el uso de la misma infraestructura empleada por dicho grupo para otros ataques. Según FireEye, el ataque residía en una estrategia orientada al compromiso del personal militar estadounidense


Microsoft ha confirmado la vulnerabilidad, con CVE-2014-0322, que afecta a las versiones 9 y 10 del navegador Internet Explorer. La firma de Redmond ha publicado un aviso, en el que ofrece contramedidas e información para por lo menos de forma temporal prevenir ser afectados por este problema.

Se ha bautizado al parche, en forma de Fix It, como "MSHTML Shim Workaround" que se encuentra disponible desdehttp://technet.microsoft.com/en-us/security/advisory/2934088

Como medidas adicionales se recomienda la instalación de la versión 11 del navegador (o usar otro navegador), que no se ve afectado por el problema, así como el uso de la tecnología EMET (Enhanced Mitigation Experience Toolkit).

Más información:

Microsoft Security Advisory (2934088) Vulnerability in Internet Explorer Could Allow Remote Code Execution
http://technet.microsoft.com/en-us/security/advisory/2934088

Emerging Threat: MS IE 10 Zero-Day (CVE-2014-0322) Use-After-Free Remote Code Execution Vulnerabilityhttp://www.symantec.com/connect/blogs/emerging-threat-ms-ie-10-zero-day-cve-2014-0322-use-after-free-remote-code-execution-vulnerabi


jueves, 20 de febrero de 2014

Facebook compra a Whatsapp por USD$16.000 millones.

Facebook compra a Whatsapp por USD$16.000 millones.


La red social busca crecer en la mensajería móvil.

Facebook anunció mediante un comunicado que adquirirá WhatsApp por unos USD$16.000 millones, en efectivo y acciones. Uno de los co-fundadores de la empresa, que actualmente es el CEO de la compañía, Jan Koum, se integrará a trabajar en la red social.

WhatsApp cuenta con 450 millones de usuarios mensuales, y suma más de 1 millon de nuevos usuarios diarios, señaló la compañía. ”WhatsApp está en camino a conectar a 1.000 millones de personas. Los servicios que alcanzan ese punto son increíblemente valiosos”, dijo Mark Zuckerberg.

La aplicación no se fusionará con Messenger de Facebook, sino que seguirá operando de forma independiente. El comunicado señala que esta fórmula “está funcionando bien con Instagram, y WhatsApp operará de esta manera. La marca WhatsApp se mantendrá”.

La red social explicó brevemente que este acuerdo “acelera la capacidad de Facebook de llevar conectividad y utilidad al mundo”. En su página personal, Zuckerberg además menciona que “WhatsApp complementará nuestros servicios de chat y mensajería para entregar nuevas herramientas a nuestra comunidad”.


Messenger seguirá operando de forma independiente. Según Zuckerberg, ambas aplicaciones cumplen funciones diferentes: una es para conversaciones con los amigos de Facebook, y la otra es para conversar en grupos más reducidos de personas. “Ya que WhatsApp y Messenger sirven propósitos tan diferentes e importantes, seguiremos invirtiendo en ambos y haciéndolos grandes productos para todos”, afirmó el CEO de Facebook.

La semana pasada, la compañía japonesa Rakuten adquirió al competidor Viber por USD$900 millones, en una creciente carrera entre las aplicaciones de mensajería a través de Internet.

miércoles, 19 de febrero de 2014

¿Que hay de nuevo en la nueva actualización de Xbox One?.

¿Que hay de nuevo en la nueva actualización de Xbox One?.


Ya hace días que se rumoraba sobre una importante actualización en Xbox One que, entre otras cosas, añadiría al sistema nuevos paneles que ayudarán al usuario a controlar mejor aspectos como la batería de los mandos o el espacio en disco.

Ahora, Microsoft confirma que esta Actualización de Primavera de Xbox One ya ha empezado a llegar a los consumidores de forma escalonada. Es decir, que según el tráfico de la red de cada zona, irá apareciendo la notificación para optimizar la descarga.

En esta actualización, Microsoft reduce notablemente el LAG en algunas transiciones de la interfaz de Xbox One, mejora ciertos aspectos en el reconocimiento de voz de Kinect, aumenta la estabilidad de la consola y da soporte para poder conectar un teclado USB a la misma, de modo que podamos mejorar la experiencia a la hora de hacer búsquedas en Bing o escribir en ciertas aplicaciones.

Pero si algo nos interesa de esta actualización para Xbox One es que ahora podemos ver el nivel de batería de los mandos para que no nos pille por sorpresa la falta de carga. Este icono se mostrará en la parte inferior derecha de la interfaz de Xbox One, junto a la fecha y hora.


La otra novedad es que tras esta actualización podemos ver el estado de nuestro disco duro, conociendo así cuanto hemos usado y cuanto resta para llenarlo… este panel se implementa en el menú de juegos del usuario.

Samsung pudo haber sido el dueño de Android pero no le vio futuro.

Samsung pudo haber sido el dueño de Android pero no le vio futuro.


En el mundo de la tecnología han habido muchos momentos irónicos por decirlo de alguna manera, por ejemplo, me imagino que Tim Paterson debió estar a punto de cortarse las venas cuando vendió los derechos de su software 86-DOS a un grupo de desconocidos y luego se enteró que estos le cambiaron el nombre a PC-DOS y que a su vez convencieron al gigante de la computación IBM de usarlo en sus equipos y cobrar por las licencias de software en cada equipo instalado, luego le cambiaron el nombre a MS-DOS. Ya deben saber a quien me refiero, Bill Gates y los inicios de Microsoft.
Pues bien en tiempos más recientes, un grupo de 20 ejecutivos de la surcoreana rechazó el proyecto de Rubin burlándose del mismo. Tiempo más adelante, Google lo compra por USD$50 millones.

Cuenta la historia que en el año 2005 Andy Rubin estaba desarrollando un sistema operativo llamado Android que iría destinado a cámaras, aunque luego decidieron cambiar de horizonte y apuntaron a un mercado inexistente... Los teléfonos inteligentes.

Todo era más simplificado, aunque revolucionario para su tiempo

El equipo de desarrollo estaba conformado por 6 u 8 personas y para poder seguir con su proyecto necesitaban de financiamiento. Es así como consiguen una reunión en Seúl con 20 altos directivos de Samsung. Con respecto a ello, Rubin recuerda la reacción de los surcoreanos:

“¿Tú y qué ejército van a crear esto? Tiene seis personas. ¿Estás drogado?”. Es básicamente lo que me dijeron“, recuerda Rubin. “Me echaron a risas de la sala de reuniones, esto ocurrió semanas antes de que Google nos comprara“.

Pero a mediados de 2005, Larry Page, luego de haberse reunido con Andy; no sólo decide financiar el proyecto... Google adquiere Android por 50 millones de dólares. Y, por lo que muchos conocemos, no fue una mala inversión. Hoy es el sistema operativo móvil con más presencia en el mundo. Aunque lo raro es que Samsung logre ganar más dinero que Google con Android otra cosa irónica de la tecnología.

Historias y paradojas que uno va conociendo y quedarán marcadas, sea para bien o para mal y de seguro veremos muchas más.