miércoles, 24 de septiembre de 2014

Google Chrome vulnerable a nuevo malware.

Google Chrome vulnerable a nuevo malware.


Un nuevo malware, en esta ocasión en forma de extensión maliciosa para Google Chrome, ha sido capaz de saltarse las medidas de seguridad de Google, que solo permiten la instalación de extensiones ubicadas en la Chrome Web Store y desata una descarga múltiple de archivos maliciosos.

Los expertos del campo de seguridad de la empresa TrendMicro, afirman que el origen del malware puede provenir de los enlaces acortados en redes sociales como Facebook o Twitter. Los investigadores, descubrieron un tweet cebo, en donde se ofrece la posibilidad de visualizar vídeos que no están disponibles públicamente, intentando llamar la atención y generar la curiosidad del usuario.

A la hora de realizar el acceso al enlace, se descarga un archivo denominado: “download-video.exe“, donde en lugar de obtener el vídeo que ofrecen se procede a la descarga de la extensión de Google Chrome causante de todos los problemas. Esta extensión se “disfraza” de Flash Player y puede llegar a robar las credenciales de los afectados para varios servicios en línea.


Tras la instalación de la extensión, cada vez que el usuario se dispone a acceder a las redes sociales (Facebook, Twitter…) se produce una redirección automática a una web turca probablemente destinado a un fraude de clics, que consiste en engañar al sistema generando clics falsos, obteniendo así grandes sumas de dinero.

La brevedad de los enlaces ayuda a la propagación de este tipo de malware puesto que el usuario no puede conocer el sitio al que te diriges. Por lo que si ves algo similar a lo descrito, será mejor evitar la curiosidad y no acceder a los enlaces mencionados.

Más información:
http://blog.trendmicro.com/trendlabs-security-intelligence/malware-bypasses-chrome-extension-security-feature/ 


martes, 23 de septiembre de 2014

Toshiba anuncia que abandona el mercado de PCs de consumo, y se dedicará al corporativo.


Toshiba anuncia que abandona el mercado de PCs de consumo, y se dedicará al corporativo.


Toshiba tiene muchos años produciendo computadores portátiles de gran calidad, con características técnicas para todas las necesidades y gustos, y series como la “Satellite” que se posicionaron bastante bien en el mercado, al ser buenas, bonitas y accesibles (baratas). Hoy, sin embargo, desde ZDNet dan a conocer la triste noticia de que no habrán más portátiles Toshiba para el consumidor promedio, dado que abandonarán el sector de consumo.

Toshiba ahora se enfocará en el sector corporativo

La empresa japonesa se encuentra en medio de una reorganización en la cual realizarán el despido de 900 empleados en todo el mundo, como parte del cambio de rumbo en su estrategia en el mercado de los computadores. Podemos resumir en que los PCs ya no venden tanto como antes, y al Toshiba no ser de los líderes en ventas en el mercado, lo abandonará.

No es primera vez que vemos cómo un fabricante abandona el segmento de los computadores de consumo. Por ejemplo, el también gigante de Japón, Sony, hace algunos meses anunció la venta de su división de computadores VAIO, dejando en el pasado el negocio de portátiles y computadores de escritorios para enfocarse más aún en los smartphones, tablets y su división de entretenimiento, PlayStation.

No hay que ver muy lejos para tener claro que la famosa era Post-PC es el principal responsable de la caída de las ventas de computadores en el mundo. Aunque el trimestre pasado vivieron un alta bastante curioso, la tendencia seguirá, y cada vez se venderán menos PCs, en el entorno de los consumidores promedio, es decir, aquellos que solo usan un portátil para entrar a las redes sociales, ver vídeos y enviar correos.

Toshiba se va a enfocar en el sector empresarial o corporativo, produciendo estaciones de trabajo y computadores dedicados a este entorno que no dejará de lado a los PC en muchísimo tiempo. Lo que no queda claro es qué pasará con los Chromebook de la empresa, quizás también los dejen de lado, o pasen a ser parte del catálogo de productos para empresas, un sector donde los Chromebook se están moviendo cada vez mejor.


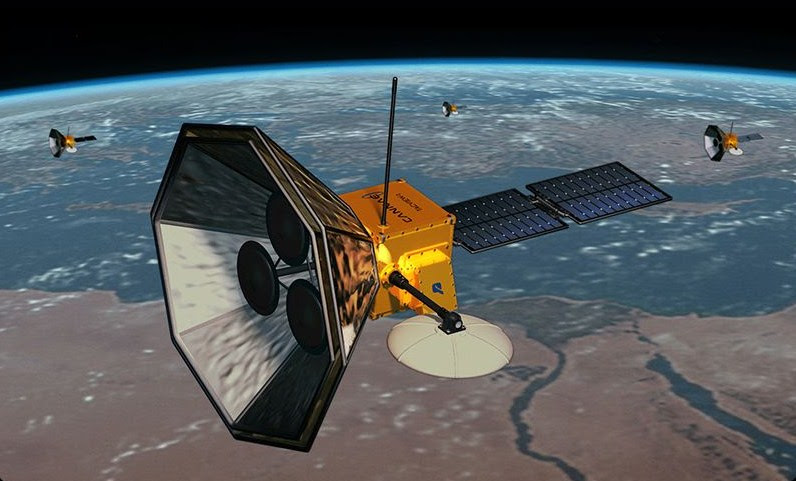
Cannae Drive, un motor espacial revolucionario que no requiere combustible.

Cannae Drive, un motor espacial revolucionario que no requiere combustible.


Uno de los principales problemas que se plantean los ingenieros es la del peso del combustible necesario para impulsar las naves que llega a ser el 90% del peso de la carga útil por lo que encontrar un combustible liviano o mejor aun, no requerir de el, seria un inmenso avance en la carrera espacial.

El sistema estelar más cercano al Sol es el Alfa Centauri, que se sitúa a unos 4,37 años luz de distancia. Llegar con el Voyager 1, la sonda más veloz hecha por el hombre (a unos 540 millones de kilómetros anuales) tardaría unos 76.000 años. Sin embargo, la travesía se podría acortar drásticamente gracias a nuevo tipo de motor “imposible” que acaba de probar con éxito la NASA. El mismo no necesita combustible para mover los cohetes por el Universo.

Los investigadores del Laboratorio de Propulsión Avanzada del Centro Espacial Lyndon B. Johnson de la NASA, obtuvieron resultados satisfactorios con un método de propulsión llamado Cannae Drive, basado en una hélice de microondas, que no requiere propelente para desplazarse.

Si está tecnología consigue afirmarse podría disminuir el costo de satélites y estaciones espaciales, estiman los expertos. Además, incursionar en regiones nunca antes exploradas: como apuntan en WiredUK, con este propulsor se podría “conducir a los astronautas a Marte en semanas en lugar de meses ”.

El certificado de su operatividad fue rubricado por 5 técnicos de la NASA en el Eagleworks Laboratories, quienes confirmaron que el motor produce impulso, aunque no consiguieron explicarlo con claridad. En este punto, las posibilidades que se barajan son un error experimental o que se haya descubierto una contradicción en las leyes de la física.

El estudio especula que las microondas podrían estar interactuando con el plasma virtual presente en el vacío cuántico. Los encargados de redactar el documento sostienen que Cannae Drive “produce una fuerza que no es atribuible a ningún otro fenómeno electromagnético y por lo tanto, está potencialmente demostrada una interacción con el plasma virtual de vacío cuántico”.

El dispositivo fue optimizado por Guido Fetta, hombre de negocios, ejecutivo (como él mismo se define) con más de 20 años de experiencia en la industria química y farmacéutica. Lo bautizó Cannae Drive, por la batalla de Cannas en la que Aníbal Barca, en el marco de la Segunda Guerra Púnica, derrotó a las fuerzas romanas. Se trata de una cavidad resonante en forma de disco, con ranuras radiales en una cara interior que producen, según describe el inventor, un desequilibrio interno que conduce al empuje externo.

El misterio del propulsor de hélice de microondas se remonta al 2006, cuando el científico británico Roger Shawyer reveló su EmDrive, un prototipo de motor sin reacción que, a diferencia de los cohetes clásicos, se impulsaba sin despedir productos por sus extremos. Según Shawyer, el motor convierte la energía eléctrica de las microondas en empuje gracias al choque que se produce dentro del la cavidad sellada.

Con su pecho inflado de orgullo, Shawyer proclamó que en sus laboratorios Satellite Propulsion Research Ltd llevó a cabo diferentes ensayos y en ellos se demostró que el sistema era capaz de remontar un cohete. Sin embargo, esta especulación fue desestimada por la comunidad científica al argumentar que el propulsor violaba la ley de conservación del momento lineal. Es decir, si obtiene empuje en una dirección, sin nada que lo propulse en la otra ¿qué ocurre con la conservación del momento lineal?

El tema quedó en la nebulosa hasta que en 2008 investigadores chinos de la Universidad Politécnica del Noroeste de Xi’an modelaron su propia versión del sistema y encontraron que en realidad funciona perfectamente, generando empuje suficiente para potencialmente energizar un satélite. Las pruebas realizadas en todos los casos indican que las mediciones realizadas no se deben a errores de observación y que realmente pueden convertirse en un sistema de propulsión factible en un futuro cercano.

Más información:
http://cannae.com/

domingo, 21 de septiembre de 2014

El cifrado de datos vendrá activado por defecto en la próxima versión de Android.

El cifrado de datos vendrá activado por defecto en la próxima versión de Android.


La mayoría no lo sabe, pero desde hace unos tres años Android incorpora la posibilidad de cifrar los datos almacenados en los terminales. En los smartphones Android de hoy, si el usuario quiere mejorar su privacidad cifrando la información almacenada tiene que activar el sistema de encriptación, lo que según un portavoz de Google, responsables del sistema operativo móvil, cambiará en la próxima versión del SO, Android L.

Concretamente, en Android L el cifrado de información vendrá activado por defecto, con lo que sólo el que conozca la contraseña asignada a cada terminal por el usuario podrá ver las imágenes, vídeos o mensajes guardados. Así lo ha confirmado Niki Christoff, el portavoz de Google que decíamos al principio, con las siguientes palabras:

“Desde hace más de tres años Android ha ofrecido cifrado y las clave no se almacenan fuera del terminal, por lo que no se pueden compartir con agencias gubernamentales. Como parte de nuestra próxima versión de Android, el cifrado vendrá activado por defecto, por lo que ni siquiera tendrás que pensar en activarlo”.

¿Y por qué cambian justo ahora de política sobre esto del sistema de cifrado?

Bueno, pues por dos razones. La primera, que se deja entrever en la declaración anterior, porque buscan mejorar su imagen ante los usuarios en cuanto al tema de la privacidad, que después de las revelaciones de Snowden quedó tocada, demostrándoles que es importante para ellos y que no están dispuestos a plegarse a las peticiones de información de las agencias gubernamentales (al pasar a activar por defecto el sistema de encriptación en Android, y por la forma en que funciona, Google no podrá entregar datos de usuarios guardados en smartphones a los gobiernos y sus agencias aunque exista petición judicial mediante). Y la segunda, porque en las últimas horas Apple anunció un movimiento parecido en iOS 8 y esto es la respuesta de Google a ese movimiento.

Sea por lo que sea, el giro dado tanto por Apple como por Google son buenas noticias, al menos para los usuarios en general, que pasan a estar un poco más seguros ante ciberdelincuentes, las peticiones de información, casos de espionaje gubernamental etc, y para los que luchan por la defensa de la privacidad en particular. Eso sí, que nadie tire las campanas al vuelo, entre otras cosas porque los gobiernos continuarán teniendo muchas vías para hacerse con información privada de los usuarios, por ejemplo, en el caso de Apple, si un usuario tiene sincronizado el teléfono con iCloud, sus imágenes tomadas con él y demás serán almacenadas también ahí, a donde las agencias, policías, etc. sí podrán acceder, en principio sólo con autorizaciones judiciales pero probablemente también sin ellas.


Apple lanza actualización masivas para sus productos iOS, OS X, Safari...

Apple lanza actualización masivas para sus productos iOS, OS X, Safari...

Apple acaba de publicar actualizaciones para gran parte de sus productos. Como gran novedad destaca iOS 8, la nueva versión del sistema operativo para sus dispositivos móviles (iPhone, iPad, iPod… ). Pero además ha publicado las siguientes versiones actualizadas OS X Server 2.2.3, OS X Server 3.2.1, Safari 6.2, Safari 7.1, OS X Mavericks 10.9.5 y Security Update 2014-004, Xcode 6.0.1 y Apple TV 7.

iOS 8 es la nueva versión del sistema operativo de Apple para sus productos móviles (iPad, iPhone, iPod…) que además de incluir cientos de novedades y mejoras (también en temas relacionados con la seguridad) además soluciona 56 nuevas vulnerabilidades. Los problemas corregidos van desde el propio kernel hasta las cuentas de usuario, WiFi, libro de direcciones, instalación de Apps, Bluetooth, CoreGraphins, Mail, etc… Una parte importante de los problemas podrían permitir a un atacante lograr ejecutar código arbitrario en los sistemas afectados.

También hay que destacar las actualizaciones para OS X que incluyen las versiones OS Server 2.2.3, OS X Server 3.2.1 y OS X Mavericks 10.9.5. La familia de servidores se ven afectados por vulnerabilidades en CoreCollaboration. Tanto OS Server 2.2.3 como OS X Server 3.2.1 solucionan una inyección SQL en el servidor Wiki, Además OS X Server 3.2.1 soluciona un cross-site scripting en el servidor Xcode y siete vulnerabilidades en PostgreSQL, la más grave de ellas podría permitir la ejecución remota de código arbitrario.

Por otra parte, también ha publicado OS X Mavericks v10.9.5 y Security Update 2014-004, destinado a corregir hasta 44 nuevas vulnerabilidades. Afectan a apache_mod_php, Bluetooth, CoreGraphics, Foundation, Intel Graphics Driver, IOAcceleratorFamily, IOHIDFamily, IOKit, Kernel, Libnotify, OpenSSL, QT Media Foundation y ruby. Una parte importante de estos problemas podrían permitir la ejecución remota de código arbitrario. Además OS X Mavericks v10.9.5 incluye la nueva versión Safari 7.0.6.

Las actualizaciones también han llegado a Safari, el popular navegador web de Apple, que se actualiza a las versiones 6.2 y 7.1 para OS X Mountain Lion v10.8.5 y OS X Mavericks v10.9.5. Se solucionan 9 vulnerabilidades, la mayoría de ellas relacionadas con problemas de corrupción de memoria en WebKit, el motor de navegador de código abierto que es la base de Safari. Y podrían ser aprovechadas por un atacante remoto para provocar condiciones de denegación de servicio o ejecutar código arbitrario al visitar una página web específicamente creada.

Por último, Apple también ha publicado Apple TV 7 que soluciona 37 nuevas vulnerabilidades y Xcode 6.0.1, el entorno de desarrollo de Apple, que corrige una vulnerabilidad en subversión.

Más información:

iOS 8
http://support.apple.com/kb/DL1758

About the security content of iOS 8http://support.apple.com/kb/HT6441

About the security content of OS X Server v2.2.3http://support.apple.com/kb/HT6449

About the security content of OS X Server v3.2.1http://support.apple.com/kb/HT6448

About the security content of Safari 6.2 and Safari 7.1http://support.apple.com/kb/HT6440

About the security content of OS X Mavericks v10.9.5 and Security Update 2014-004http://support.apple.com/kb/HT6443

About the security content of Apple TV 7http://support.apple.com/kb/HT6442

About the security content of Xcode 6.0.1http://support.apple.com/kb/HT6444


sábado, 20 de septiembre de 2014

Microsoft anuncia el paquete Xbox One Controller + Cable for Windows .

Microsoft anuncia el paquete Xbox One Controller + Cable for Windows .


Este es uno de esos movimientos peculiares de mercadeo que nos hacen levantar la ceja de vez en cuando. Desde hace un tiempo, ya se distribuyeron los drivers para jugar con el control de Xbox One desde cualquier PC con Windows 7 y 8 pero ahora Microsoft anunció con bombo y platillo en su página de noticias relacionadas a Xbox que venderá un paquete especial de su control de One para brindar la mejor experiencia a los usuarios de PC que así lo consideren.

Este paquete incluye un control de Xbox One junto a un elemento indispensable: un cable con conexión USB. La única diferencia entre el control que se vende normalmente y este paquete es justamente el cable para poder conectar tu control a la PC.

El paquete Xbox One Controller + Cable for Windows se empezará a vender desde noviembre

Más información:

http://www.microsoft.com/hardware/en-us/p/xbox-one-controller-for-windows

Samsung presenta su nueva línea de TV Total Curved Solutions.

Samsung presenta su nueva línea de TV Total Curved Solutions.


Los nuevos modelos curvados de televisores de última generación parecen ser la nueva apuesta de la surcoreana Samsung, que ha anunciado una gama de 17 modelos diferentes, bajo el nombre de Total Curved Solutions y entre los cuales se destaca sobre todo uno de ellos de 105 pulgadas.

Dentro de este catálogo de televisores curvos se desglosan los modelos UHD, FHD y LED, que van desde las 48 a las 105 pulgadas, brindando una oferta variada para satisfacer las diferentes demandas de los consumidores.

El modelo UHD de 105 pulgadas, se espera que tenga gran repercusión; y dadas las características que presenta, lo más probable es que así sea:
Pantalla curva de visión panorámica 21:9
Resolución de 5.120 x 2.160 píxeles
Full HD multiplicado por 5
Capacidad de ajustar cualquier contenido a UHD
Control del brillo y del contraste en cada punto

Con semejantes cualidades a muchos nos costará medir el tiempo que pasamos frente a los televisores; porque esto no es todo: Samsung también anunció a modo de complemento con sus televisores de pantalla curva los nuevos altavoces HW-H7500 y HW-7501 que completarían este “combo” ofreciendo una experiencia cinematográfica envolvente en tu propio hogar.

Además de este curioso ejemplar, presentará otro aún más llamativo, el Bendable UHD, que presenta las mismas características del UHD, pero con un detalle muy especial: puede cambiar su estructura para pasar de una superficie plana a una forma curva. También contará con herramientas específicas para lograr una imagen más detallada y un tratamiento más eficiente de la luz, que permita una imagen más nítida. Este nuevo televisor convertible de Samsung probablemente sea la nueva estrella de muchos hogares.

Aún no hay datos oficiales acerca del precio que tendrán estos nuevos productos, ni tampoco cuándo serán lanzados por Samsung.

Más información:
http://www.samsung.com/es/news/local/samsung-presents-total-curved-solutions-ifa-2014

Nuevas actualizaciones de seguridad para Adobe Reader y Acrobat.

Nuevas actualizaciones de seguridad para Adobe Reader y Acrobat.

Adobe ha publicado una actualización para corregir ocho vulnerabilidades críticas en Adobe Reader y Acrobat en diferentes plataformas, que podrían permitir a un atacante tomar el control de los sistemas afectados.

Las versiones afectadas son Adobe Reader XI 10.0.8 (y anteriores) para Windows y Macintosh, Adobe Reader X 10.0.11 (y anteriores) para Windows y Macintosh.

Esta actualización soluciona una vulnerabilidad de uso después de liberar memoria que podría permitir la ejecución de código (CVE-2014-0560), una vulnerabilidad de universal cross-site scripting (UXSS) en la plataforma Macintosh (CVE-2014-0562), una corrupción de memoria que podría dar lugar a condiciones de denegación de servicio (CVE-2014-0563), desbordamientos de búfer que podrían permitir la ejecución de código (CVE-2014-0561, CVE-2014-0567), corrupción de memoria que podrían dar lugar a ejecución de código (CVE-2014-0565, CVE-2014-0566) y un salto de la sandbox que podría permitir la ejecución de código con privilegios elevados en Windows (CVE-2014-0568).

Para corregir estos problemas Adobe ha publicado las versiones Adobe Reader XI 11.0.09 y Adobe Reader X 10.1.12 para Windows and Macintosh, se recomienda actualizar a estas versiones empleando la opción de actualización automática de los productos o bien descargándolas desde la propia web de Adobe: http://www.adobe.com/downloads/

Más información:

Security updates available for Adobe Reader and Acrobat
http://helpx.adobe.com/security/products/reader/apsb14-20.html


jueves, 18 de septiembre de 2014

Usuarios se quejan tras la ultima actualización para la PlayStation 4.

Usuarios se quejan tras la ultima actualización para la PlayStation 4.


No solo las actualizaciones de Microsoft están dando problemas, ahora la ultima actualización para la PlayStation 4 ha provocado quejas en algunos usuarios.

Tras la última actualización del sistema en PlayStation 4, varios usuarios se han quejado de un error que provoca que la consola expulse el disco en uso sin motivo aparente. Sony recomienda apagar la consola y desconectarla de la corriente para solucionar el problema

Por los momentos Sony tiene una solución que parece ser efectiva. En este caso, basta con mantener pulsado el botón de encendido hasta que suenen dos “beeps”. Esperar 30 segundos, y después desconectar la consola de la corriente durante tres minutos.

Sony ha publicado un vídeo en el que explica el proceso a seguir para corregir este problema:http://www.youtube.com/watch?v=yU2Z6alUAcI&feature=player_embedded


miércoles, 17 de septiembre de 2014

¿Las paginas porno son las que contienen mayor cantidad de malware?.

¿Las paginas porno son las que contienen mayor cantidad de malware?.


Muchos piensan erróneamente que las páginas de apuestas y de contenido pornográfico suelen ser fuente de todo tipo de troyanos y virus informáticos y que son las más peligrosas para visitar, pero según el Informe Anual de Seguridad 2013 de la compañía Cisco, las mayores amenazas para la seguridad de los internautas se encuentran en sitioswebs mucho más habituales como las redes sociales, las páginas de compra online y los principales motores de búsqueda.

Según este estudio, las páginas legítimas de compras tienen 21 veces más posibilidades de contener malware que las páginas falsas, y la publicidad online tiene un potencial malicioso 182 veces mayor que las páginas pornográficas.

Además, en el último año se han incrementado las amenazas de malware en los dispositivos Android, a pesar de que todavía suponen tan solo el 0,5 por ciento del total de amenazas de seguridad en Internet. Según los datos de la compañía, Estados Unidos es el país con mayor número de malware detectado, seguido de Rusia y Dinamarca.

Los retos de la seguridad en la red

Según los autores del informe, los retos a los que se enfrentarán los profesionales de la seguridad en Internet en los próximos años son grandes, ya que la forma de utilizar la red está cambiando.

Según un estudio previo de la compañía, un elevado número de trabajadores combina el uso de sus dispositivos móviles con el ordenador de mesa y las tabletas, realizando tareas laborales desde cualquier lugar, y combinándolas con sus visitas online relacionadas con el ocio y la vida personal.

La cantidad de información que fluye a través de las redes corporativas y los proveedores de servicios está creciendo día a día y cada vez son mayores las conexiones máquina a máquina, también llamadas M2M, lo que hace que la vulnerabilidad de las empresas a los ataques de los hackers sea cada vez mayor.

“Los hackers saben que hoy se han desdibujado los límites entre vida personal y laboral, y el malware que encontramos al navegar por páginas muy utilizadas como motores de búsquedas, comercios online o redes sociales no afectan sólo al individuo, sino también a las organizaciones para las que trabajamos”, ha explicado John N. Stewart, vicepresidente de la compañía Cisco.


Las actualizaciones de Microsoft vuelven a causar problemas.

Las actualizaciones de Microsoft vuelven a causar problemas.

Por segundo mes consecutivo Microsoft se ha visto obligado a retirar del centro de descargas una de las actualizaciones publicadas dentro del conjunto de boletines de seguridad publicado el pasado martes. En esta ocasión los problemas se han dado con el boletín MS14-055 en servidores Microsoft Lync Server 2010.

Microsoft ha retirado la actualización 2982385 para Microsoft Lync Server 2010 perteneciente al boletín MS14-045 del "Download Center". Este boletín estaba calificado como "importante" y solucionaba tres vulnerabilidades que podrían permitir a un atacante provocar denegaciones de servicio en servidores Lync 2010 y 2013. En esta ocasión parece que los problemas solo se dan en servidores Lync 2010.

Microsoft ha indicado que ha retirado la actualización debido a que algunos usuarios no han podido llegar a instalar correctamente la actualización 2982385 para Microsoft Lync Server 2010. Según han reportado algunos usuarios de Lync 2010 han sufrido problemas en el servidor Edge al haber instalado la actualización KB2953590 para OCSCore pero no poder instalar correctamente la actualización 2982385 para Lync Server.

Dentro de unos días, tal y como ocurrió el pasado mes con la actualización MS14-045 Microsoft volverá a publicar la actualización con todos los problemas ya solucionados. Aunque estos dos problemas se han dado en productos y configuraciones muy determinados y poco habituales, no deja de ser preocupante que el mismo suceso haya ocurrido por dos meses consecutivos. Microsoft establece grandes controles antes de publicar un parche, resulta complejo evaluar una actualización en todas las posibles configuraciones, idiomas, versiones, etc. Pero esperamos, por la tranquilidad de todos, que este tipo de problemas no se vuelvan a repetir.

Más información:

MS14-055 Broke My Edge Serverhttp://www.lyncexch.co.uk/ms14-055-broke-my-edge-server/
Microsoft Security Bulletin MS14-055 - Important Vulnerabilities in Microsoft Lync Server Could Allow Denial of Service (2990928)https://technet.microsoft.com/library/security/ms14-055
 

martes, 16 de septiembre de 2014

Intel pronostica una el fin de los cables en los PC en corto tiempo.

Intel pronostica una el fin de los cables en los PC en corto tiempo.


Intel ha dejado vislumbrar el próximo futuro, una PC sin cables. Y ese futuro estará ligado a Skylake, la próxima generación de chips que Intel lanzará después de los primeros chips Broadwell, conocidos como Core M, que se retrasaron en torno a seis meses.

Intel cree que los PC serán entonces capaces de conectarse a un monitor sin cables, como lo hacen con un router o módem actual. De momento, la plataforma Core M, disponible en tabletas y equipos híbridos, incluye soporte a WiDi, o Wireless Display de Intel, a través del estándar WiGig. Además, son compatibles con el estándar de conexión Wi-Fi, 802.11ac.

En la primera mitad del 2015, WiGig se integrará en plataformas de carga inalámbrica, con velocidades de transferencia cercanas a las cargas vía cable. Intel planea integrar WiGig en una estación docking de Core M y PC Core para empresas, que utilizan vPro en la primera mitad del 2015.

El tercer componente, la tecnología de carga inalámbrica, estará disponible antes de finales del 2015, pero es probable que las primeras computadoras sin cables no lleguen a las tiendas hasta principios del 2016.

El fabricante también ha comentado la actualidad de sus cámaras RealSense, que utilizan un par de lentes para medir la profundidad y Dell será el primer fabricante de tabletas que lo utilizará, en su modelo Android Dell Venue 8 7000, tal y como ha señaló Michael Dell en su aparición durante el primer día del Foro para Desarrolladores (IDF) que se ha llevado a cabo durante la semana. Esta tableta llegará en noviembre.

Además de imágenes de calidad, las cámaras RealSense permiten nuevos efectos de enfoque, además de servir también para medir con precisión la distancia.

Ya hay una primera aplicación de un diseñador de zapatos que utiliza esta tecnología para medir el tamaño del pie y representarlo en tres dimensiones, lo que permitirá comprar zapatos a medida de forma online.

Las primeras cámaras llegarán en el último trimestre de este año e incluirán reconocimiento facial y gestual.


Mark Hachman, PC World (EE.UU.)

lunes, 15 de septiembre de 2014

A pesar de las nuevas tecnologías, el spam sigue creciendo.

A pesar de las nuevas tecnologías, el spam sigue creciendo.


Yo supondría que el spam o correo no deseado, tendría que haber disminuido ya a estas alturas de la vida debido a los adelantos de la tecnología que vivimos. La razón me parecía obvia, por una parte, los clientes de correo son cada vez más sofisticados y ya filtran muchos mensajes que son sin duda spam. Por otra parte, ya la gente está más educada en el tema, o al menos suponía eso yo, y entonces eliminaría de inmediato, sin siquiera abrir esos mensajes por mera curiosidad. Lo interesante es que el correo chatarra sigue llegando por montones. Deshabilité los filtros para ver qué clase de correos basura me llegaban y en un día típico uno puede tener unos 200 mensajes o más, con el 95% al menos de spam puro.

¿En qué piensa el spammer cuando manda correos así?

Primero en que tiene que poner en el título de su mensaje algo que llame la atención y apele al menos a la curiosidad del receptor a abrir el mensaje. Y encuentro que la mayoría de los mensajes actuales de spam que recibo ponen en su título que ya Google, Facebook o Yahoo, me han aceptado para trabajar con ellos, por unos 90 mil dólares al año. Claramente esto es mentira y si nos atrevemos a seguir el enlace que se nos indica, es probable que acabemos en un sitio donde venden medicinas como el viagra por correo. No hay de hecho ser muy inteligente para saber que Google, Yahoo o Facebook no pueden tener en sus planes contratarme cuando ni siquiera he pedido trabajar con ellos. Pero eso no les importa. Los spammers mienten sin ningún remordimiento.

Una vez que ya el spammer tiene el título de su correo, pondrá un texto lleno de enlaces sugestivos. Uno de ellos, el enlace para aceptar la contratación de Yahoo, Google o Facebook, o bien, en algunos casos, el mensaje de spam me ofrece el último iPhone o el Samsung Galaxy quién sabe qué versión de manera gratuita. Pero bueno, hay que ser muy ingenuos para pensar que hay algo gratis en este mundo. Aún así, mucha gente sigue dando click a estos mensajes en sus vanas esperanzas de hacerse de ese oscuro objeto del deseo que es un iPad o un iPhone.

Curiosamente, hay más tipos de correo spam. En ellos se nos advierte que hay información de nosotros en la red que nos deja mal parados, en una mala situación, ¡hay alguien que públicamente habla mal de mí! Por supuesto que esto es falso porque los spammers les mandan a millones de personas el mismo mensaje. El punto es que el spammer piensa que ya gana algo si el receptor abre al menos su mensaje. Por cierto, en un afán de evitar los filtros, algunos mensajes chatarra contienen un par de párrafos con un conjunto de palabras de diversos temas y con ello, impedir que los filtros bayesianos bloqueén este tipo de mensajes.

Un correo chatarra que se sigue repitiendo es la carta de una señora que vive en África y que se muere, pero que vio nuestro correo y nos deja chorrocientos mil millones de panchólares. Por supuesto que esto es otra versión del penoso fraude nigeriano, que quiero creer ya nadie en su sano juicio puede creer. Pero la verdad no sé, a lo mejor estoy sobreestimando a la raza humana.

Pero todo esto me parece francamente idiota. Porque miren: me llega un mensaje de spam y me doy cuenta (al abrirlo) que sí lo es. Lo borro y punto. ¿Es que acaso hay estadísticas fiables que indiquen que un mensaje chatarra, al ser abierto, tiene más posibilidades de vendernos algo? Yo francamente dudo que existan siquiera este tipo de estadísticas.

Como sea, el spam parece que se quedará por el resto del Internet y de los siglos. Los mercachifles en todos los años y en cualquier país, suelen tener una nula ética o al menos -en su mayoría- esta ética simplemente no funciona como los seres humanos pensamos. Yo creo que esa idea de que se pueden seguir vendiendo cosas mandando correo spam es cada vez más obsoleta. Cuando los spammers se den cuenta que ya no venden, buscarán otra alternativa y dejarán de molestarnos con este tipo de correos que satura la red de redes y que la mayoría de las veces termina en la papelera de los usuarios. Mientras tanto, estos spammers buscarán entender cuáles son las necesidades primigenias de quien está en Internet: un nuevo teléfono inteligente, una tablet más poderosa que ninguna, un trabajo de ensueño en las empresas de tecnología más famosas o bien, esa necesidad única del ser humano de cerrar toda el razonamiento cuando un extraño les ofrece no sé cuantos millones de euros o dólares y además, creerles que puede ser verdad.


Choque por rivalidad en la primera carrera de Formula E.

Choque por rivalidad en la primera carrera de Formula E.


Lucas di Grassi de Audi Sport ABT robó la victoria en la edición inaugural de la Fórmula E Evergrande Beijing ePrix obteniendo los primeros 25 puntos después de que Nicolas Prost (hijo del conocido piloto Alain Prost) quisiera defender el título pegándole en el costado derecho del auto que lo estaba rebasando conducido por Nick Heidfeld resultando en un aparatoso accidente que por fortuna salió ileso. Sin embargo por ese golpe Prost tampoco pudo continuar con la carrera por los daños ocasionados en el eje de su coche.

Heidfeld dijo: “Pensé que iba a ser un gran accidente. Creía que iba estar volando para siempre, hasta que golpee el pavimento. Cerré los ojos y esperé al impacto y luego pensé ¡Oh! ¡tuve suerte! “Tengo un pequeño dolor en la pantorrilla, pero aparte de que estoy perfectamente bien.”

Di Grassi, dijo: “En primer lugar, estoy feliz que Nick Heidfeld este bien y eso hace notar cuán seguros son estos coches y por ganar la carrera es como un sueño hecho realidad. Tuve la suerte de estar en el lugar correcto en el momento adecuado. El equipo ha hecho un gran trabajo a lo largo de la práctica y la calificación, sí hicimos un par de errores, pero en general estoy muy contento de ser el ganador de la primera carrera de Fórmula E “.

La siguiente carrera se llevará acabo en Putrajaya, Malasia el 22 de noviembre, para ver la colisión, pueden ver el siguiente video: http://www.youtube.com/watch?v=l0O3V8pJj0E


Más información:
 

sábado, 13 de septiembre de 2014

¿Facebook Messenger contiene spyware?.

¿Facebook Messenger contiene spyware?.


Facebook es la red social más usada a nivel mundial, con un número cada vez mayor de usuario y poseedora de una de las compañías de mensajería instantánea más grandes del mundo: WhatsApp, que adquirió por 16.000 millones de dólares. Facebook ya obliga a descargar su aplicación Facebook Messenger, su cliente para el chat que busca convertirse en el nuevo rey de los mensajes gratis pero por la red circula una muy mala noticia sobre esta aplicación, y es que Facebook Messenger aloja código spyware en su interior.

Jonathan Zdziarski, investigador de seguridad y forense de iOS se ha dedicado a estudiar Facebook Messenger y ha descubierto que la aplicación de rastrea y almacena todos los movimientos del usuario. No es algo que nos extrañe, ya estamos acostumbrados a que se usen cookies o a aceptar una serie de permisos cada vez que instalamos una aplicación, pero parece que Facebook Messenger va un poco más allá.

Según Zdziarski en su Twitter, “Facebook Messenger parece tener más código tipo spyware que los que he visto en productos diseñados para la vigilancia”, y es que parece que Facebook Messenger rastrea y almacena cualquier cosa que hagamos dentro de la aplicación, como dónde hacemos clic, cuanto tiempo pasamos en cada pantalla e incluso hasta cuanto tiempo usamos la aplicación en horizontal y vertical. El propio investigador ha quedado sorprendido del nivel de intrusión que Facebook Messenger llega a alcanzar.

Facebook todavía no se ha pronunciado al respecto sobre los hechos, aunque una tal Luzy Zhang, que asegura trabajar en el desarrollo de Facebook Messenger, contestó a Jonathan por Twitter con el siguiente mensaje: “Yo trabajo en Messenger. Probablemente no sorprenda que usamos analíticas para entender el uso y hacer la aplicación más rápida, más eficiente. Ejemplo: las analíticas nos mostraron que a las personas les gustaba mucho usar el sticker de “Me Gusta”, así que movimos esa función para que la gente pudiese enviarla con unos movimientos más simples”.

No sabemos a qué nos enfrentamos

La privacidad es un bien preciado que, en muchas ocasiones, dejamos a merced de grandes empresas a cambio de servicios como un chat para comunicarnos. Cada uno es responsable de lo que haga con sus datos, aunque deberíamos pararnos a pensar un poco qué estamos haciendo y hasta qué punto podemos ceder nuestra vida privada a cambio de algo tan nimio.

Más información: